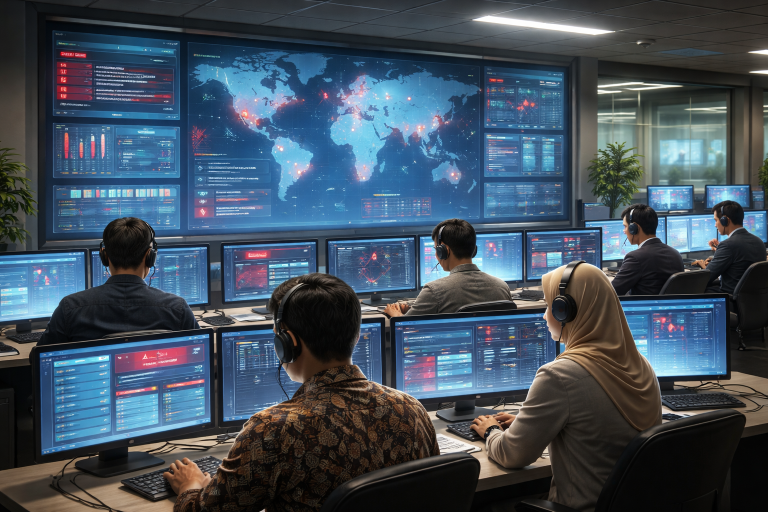
Sektor perbankan, keuangan, dan asuransi di Indonesia menghadapi lebih dari 1,2 juta upaya serangan siber dalam kurun 24 jam hingga Senin malam, 9 November 2026. Otoritas Jasa Keuangan (OJK) telah berkoordinasi dengan bank-bank untuk meningkatkan kewaspadaan dan mencegah risiko keamanan.
Angka tersebut merujuk pada data FortiGuard Labs. Jumlah upaya serangan yang tercatat di sektor keuangan jauh melampaui sektor teknologi, yang mengalami 434.000 serangan, serta sektor pemerintahan dengan 163.000 serangan.
Data itu menunjukkan sektor keuangan menjadi sasaran utama dalam periode pemantauan tersebut. Namun, angka serangan tidak serta-merta berarti seluruh upaya berhasil menembus sistem atau menyebabkan kebocoran data. OJK meminta bank memperketat langkah pencegahan, terutama dalam memantau transaksi dan menjaga ketahanan digital.
OJK minta bank periksa transaksi tidak wajar
Kepala Eksekutif Pengawas Perbankan OJK, Dian Ediana Rae, mengatakan pihaknya telah berkoordinasi dengan departemen teknologi bank sejak Jumat, 6 November 2026. Koordinasi itu dilakukan untuk mendorong bank meningkatkan kesiagaan di tengah tren serangan siber yang meningkat.
“Minggu lalu, saya telah mengingatkan manajemen bank untuk tetap waspada terhadap peningkatan serangan siber akhir-akhir ini dan melakukan langkah-langkah pencegahan,” kata Dian, seperti dikutip dari The Star, Selasa, 10 November 2026.
OJK juga telah mengirimkan surat kepada bank-bank yang memuat panduan teknis. Salah satu perhatian yang ditekankan adalah pemantauan transaksi dengan nilai signifikan. Transaksi yang dinilai tidak wajar dapat ditunda sementara untuk keperluan verifikasi.
Langkah tersebut ditujukan agar bank memiliki ruang untuk memastikan keabsahan transaksi sebelum memprosesnya lebih lanjut. Di tengah tingginya jumlah upaya serangan yang terdeteksi, pemeriksaan terhadap aktivitas yang tidak biasa menjadi bagian penting dari upaya pencegahan.
Uji penetrasi dan simulasi serangan diminta rutin
OJK juga mengingatkan bank untuk menjalankan uji penetrasi atau penetration test secara rutin. Pengujian ini menjadi bagian dari upaya menilai ketahanan sistem teknologi terhadap potensi gangguan keamanan.
Selain uji penetrasi, bank diminta mengadakan simulasi serangan siber dan audit teknologi sesuai ketentuan mengenai ketahanan digital. Rangkaian pemeriksaan tersebut diharapkan membantu institusi keuangan mengenali kelemahan sistem dan menyiapkan respons apabila terjadi insiden.
Upaya penguatan tidak hanya dilakukan oleh OJK. OJK dan Bank Indonesia (BI) telah mengaktifkan Tim Tanggap Insiden Keamanan Komputer atau Computer Security Incident Response Team (CSIRT), yang di Indonesia dikenal sebagai Tim Tanggap Insiden Siber (TTIS).
Di sisi lain, perusahaan keamanan siber Kaspersky menempatkan Indonesia pada urutan ke-32 negara yang paling banyak diserang di dunia pada Senin, 9 November 2026. Data tersebut memberi gambaran bahwa ancaman siber juga menjadi perhatian di tingkat nasional, meski ukuran dan metode pencatatannya dapat berbeda dari data serangan pada sektor tertentu.
Nasabah diminta tetap tenang dan memakai kanal resmi
Dian mengimbau masyarakat untuk tetap tenang dan bertransaksi seperti biasa. Nasabah juga diminta mematuhi protokol keamanan akun yang ditetapkan oleh masing-masing bank.
Jika perlu menghubungi bank, masyarakat disarankan menggunakan saluran resmi. OJK mengingatkan nasabah agar tidak menanggapi berita spekulatif maupun informasi yang tidak didasarkan pada fakta akurat.
Imbauan itu penting di tengah beredarnya kabar mengenai ancaman siber, agar nasabah tidak mengambil keputusan berdasarkan informasi yang belum terverifikasi. Pada saat yang sama, kewaspadaan terhadap keamanan akun tetap perlu dijaga saat bertransaksi.
Dengan jutaan upaya serangan yang tercatat dalam sehari, penguatan sistem dan koordinasi antarlembaga menjadi agenda yang tidak bisa diabaikan. Bank, regulator, dan nasabah memiliki peran masing-masing: institusi memperketat perlindungan, sementara masyarakat menjaga kerahasiaan akses dan memastikan komunikasi dilakukan melalui jalur resmi.
About the Author